ИТ-инфраструктура «вроде работает»: как собственнику понять, в каком она состоянии
Бизнес платит за поддержку информационных технологий. Видит, что почта и 1С работают, — и считает, что все в порядке. Но «работает» и «в порядке» — не одно и то же.
Снаружи тишь да гладь, а внутри ИТ-инфраструктура нередко держится на одном сервере, одном админе и бэкапе, который ни разу не пробовали развернуть. В статье разберем, как собственнику увидеть скрытые риски заранее и с какого недорогого шага начать.
Авдей Мартынович, руководитель направления по работе с малым и средним бизнесом в ALP ITSM.
Под ИТ-инфраструктурой мы понимаем всю технику и системы, на которых работает компания: серверы, программы, сети и данные, а также команду, кто все это поддерживает и регламенты, которыми руководствуются сотрудники. Для собственника это черный ящик: снаружи не видно, что внутри — как проводка в стене, но именно от состояния этой проводки зависит, встанет завтра бизнес или нет.
Что такое аудит ИТ-инфраструктуры
Аудит ИТ-инфраструктуры — это независимая проверка того, как устроены и в каком состоянии ИТ компании: оборудование (включая сетевое), софт, информационная безопасность, обработка данных, процессы. Смысл не в оценке, а в том, чтобы найти слабые места и подсказать, за что браться в первую очередь.
Грамотно спроектированная инфраструктура снижает риск финансовых и репутационных потерь и повышает эффективность работы. Аудит особенно к месту в двух ситуациях: при внедрении новых систем и при росте бизнеса, когда меняются задачи и нагрузка на ИТ.
Если перевести с инженерного, аудит отвечает на те самые вопросы, что постоянно крутятся в голове собственника. И, что характерно, обычно без ответа.
- Потеряем ли мы данные, если упадет сервер?
- Законно ли храним персональные данные клиентов и защищены ли они вообще?
- А что будет, если завтра уволится единственный, кто понимает, как тут все устроено?
- И, главное, не переплачиваем ли мы за это?
Аудит превращает тревогу в перечень: вот риск, вот чем он грозит, вот с чего начать.
Чек-лист самодиагностики. 7 зон, по которым ИТ проверяют в первую очередь
Прежде чем заказывать проверку, оцените сами. Вот семь зон, на которые при обследовании небольших компаний смотрят в первую очередь. Правило одно: нет уверенного ответа хоть по одной зоне — значит, ИТ пора показать специалисту.
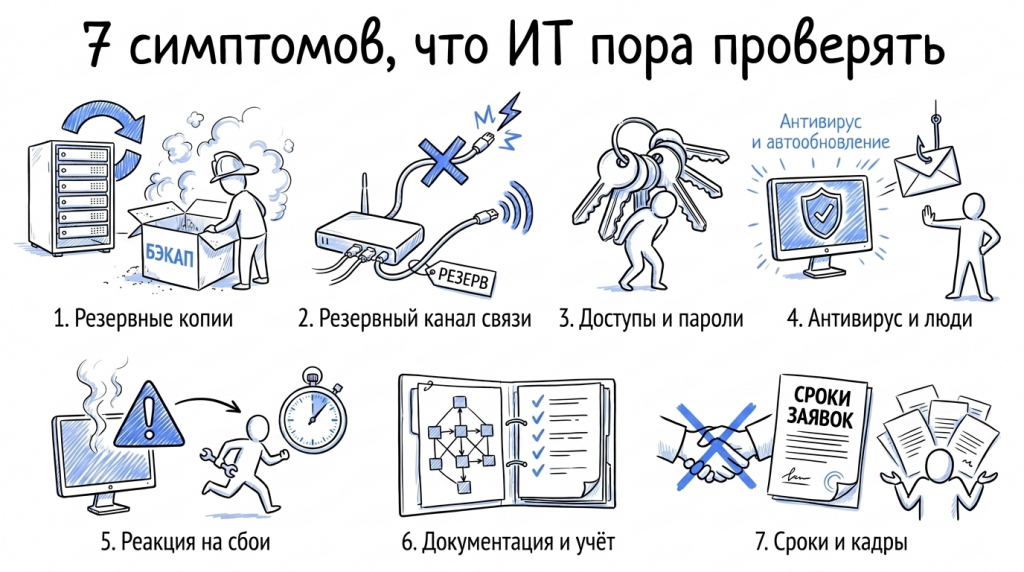
1. Резервные копии. Делаются ли копии ключевых данных регулярно? И, главное, пробовали ли вы хоть раз развернуть их? Ни разу не проверенный бэкап — как парашют, который никогда не раскрывали: может, спасет, а может, подведет в решающий момент. Отдельная подлость — когда копии лежат на том же сервере, что и рабочие данные. Сгорел сервер — сгорело все разом, вместе с бэкапом.
2. Резервный интернет-канал. Что будет, если основной интернет отвалится в час пик? Есть ли второй канал — от другого провайдера или через 4G? И пробовали ли вы хоть раз на него переключиться? Для офиса или магазина пара часов без сети — это не «потерпим». Возникли проблемы с основным каналом — продажи встали.
3. Доступы и пароли. Где живут административные пароли — в защищенном менеджере, к которому есть доступ у нескольких ответственных? Или «в голове у Сергея» и в файлике на его рабочем столе? Отключаются ли доступы, когда человек увольняется? Когда все завязано на одном, в ИТ это называют bus factor: сколько ключевых людей должны внезапно и надолго выпасть, чтобы все встало. Ответ «один» — это не экономия на штате. Это большой риск.
Часто в ходе аудита вскрывается ситуация, когда все ключевые знания, доступы и архитектура держатся на одном системном администраторе. В компании нет ни документации, ни второго человека с теми же правами. При уходе или болезни администратора бизнес рискует остаться без управления инфраструктурой и без доступа к собственным системам.
4. Антивирус и обученные люди. Обновляется ли защита сама на всех машинах, а не «когда вспомнили»? И узнают ли сотрудники фишинговое письмо в лицо? Злоумышленнику чаще всего не нужно взламывать хитрые защитные системы. Достаточно, чтобы кто-то в бухгалтерии открыл вложение. Самое слабое звено — человек, а не сервер.
5. Реакция на сбои. Когда что-то падает, есть ли понятный порядок — кто фиксирует инцидент, кто чинит, за какое время? Или каждый раз импровизация и метания «а кому вообще звонить»? Без процедуры один и тот же сбой будет повторяться, и разбираться в нем будут заново, с нуля.
6. Документация и учет. Есть ли карта сети и описание, как все устроено? Или это знание живет только в головах? Ведется ли актуальный список программ и лицензий? По данным исследования «Инферит ИТМен» (февраль 2026, 1116 респондентов), 73% российских компаний не представляют, какое ПО у них реально установлено, а 82% не имеют актуального перечня программ. Отсюда и лишние траты на лицензии, и дыры, через которые заходят злоумышленники, и риск потерять знание вместе с уволившимся.
7. Управление и кадры. прописаны ли понятные сроки на все виды заявок в документе SLA (Service Level Agreement, соглашение об уровне сервиса) — там, где черным по белому написано, за какое время чинят поломку, что считается критичным сбоем, кто за что отвечает? Если такого документа нет, то нет и предсказуемости, а есть зависимость от настроения исполнителя. И второй вопрос: хватает ли вообще людей? Тянет ли один то, на что нужна команда, — и проверяете ли вы это хотя бы раз в год.
Сколько стоит привычка ничего не трогать
Цену «авось» бизнес платит разом, а не по частям. По итогам 2024 года, по данным «Монк Диджитал Лаб», средний простой в российских компаниях длился четыре часа, а значимый инцидент обходился в среднем в 2 млн рублей. Это данные по рынку в целом — но для небольшой компании последствия того же инцидента ощутимее, потому что бюджет меньше.
Отдельная статья риска — атаки. В 2025 году, по данным Positive Technologies, успешными оказались 47% атак на российские компании против 31% годом ранее. И заходят чаще через открытую дверь — забытый доступ или старый пароль, — чем через взлом.
Еще один пример из нашей практики. При переезде грузчики уронили старый сервер, а резервные копии лежали на том же дисковом массиве, что и рабочие данные. Потеряли все разом — и почту, и документы, и 1С. Восстановление заняло четверо суток. Одна проверенная заранее настройка, отдельное хранение копий, превратила бы катастрофу в рядовой инцидент.
Посчитайте свою цену простоя сами: дневная выручка, умноженная на реалистичное число дней восстановления (без проверенных бэкапов этот срок может затянуться на неделю). Это и есть бюджет, с которым стоит сравнивать стоимость наведения порядка в ИТ.
Что именно проверяет аудит
Проверка состояния ИТ охватывает четыре пласта.
Аппаратное обеспечение. Серверы, рабочие станции, сетевое оборудование, системы хранения данных. Аудитор оценивает возраст и состояние оборудования, запас производительности, потребность в замене или модернизации, учет ИТ-активов и запас ресурсов на рост. Если часть систем в облаке — смотрят, верно ли выстроена облачная или гибридная схема и не переплачивает ли компания за аренду мощностей.
Программное обеспечение. Какое ПО установлено, лицензионное ли, обновляется ли, нет ли забытых программ-дыр и работает ли контроль в реальном времени. С инвентаризации ПО начинается и безопасность, и экономия — часто именно тут находят первые возможности снизить затраты.
Информационная безопасность. Как устроены доступы и пароли, чем защищены данные, какие инструменты используют для защиты и мониторинга, верно ли настроено резервное копирование. Отдельно — буква закона: компания обрабатывает персональные данные клиентов и сотрудников, а значит, подпадает под 152-ФЗ «О персональных данных». Требования к защите информации задает регулятор — ФСТЭК России (Федеральная служба по техническому и экспортному контролю).
Процессы. Есть ли документация, регламенты, SLA, выстроена ли система управления
ИТ-инфраструктурой, или все держится на одном человеке. Ориентиры международные: ISO/IEC 27001
по информационной безопасности, ГОСТ Р ИСО/МЭК
На выходе собственник получает не технический отчет, а понятную картину: где уязвимо, чем это грозит и что чинить первым.
Кто проводит проверку — и почему взгляд со стороны полезен
Резонный вопрос: зачем звать кого-то со стороны, если есть свой админ? Ответ простой — сам себя не проверишь. Человек, годами строивший инфраструктуру, не видит ее слабых мест: для него «вот это трогать нельзя» давно стало нормой, а не тревожным симптомом. У внешней команды есть то, чего штатному специалисту взять негде — независимость и насмотренность. Команда видела десятки похожих инфраструктур и узнает типовые грабли с ходу.
Внешний аудит не отменяет своих ИТ-специалистов, а усиливает их: с хорошим отчетом админу проще получить у собственника бюджет на давно нужный резервный канал или менеджер паролей. А если в штате сильная ИТ-служба, которая сама проверяет бэкапы и ведет учет активов, взгляд со стороны нужен скорее перед крупным изменением, чем «на всякий случай».
Что можно проверить самому, не вызывая аудитора
Если по чек-листу набралось несколько тревожных пунктов, кое-что собственник или его админ может проверить сам. Эти проверки часто сразу вскрывают слабое место.
- Бэкап — не «делается ли», а «развернется ли». Возьмите свежую копию и попробуйте развернуть ее на отдельной машине: поднимется ли база, откроются ли файлы. Полезно записать два числа — сколько данных потеряете при сбое и сколько времени займет восстановление.
- Доступы — кто реально админ. Попросите выгрузить список учетных записей с правами администратора и сверьте с актуальным штатом. Учетки уволившихся, общие пароли «на отдел», доступ давнего подрядчика — самые частые типовые находки.
- ПО — что установлено на самом деле. Соберите перечень программ с версиями хотя бы по серверам и ключевым компьютерам и сверьте с тем, что реально используется. Лишние лицензии и забытые программы-дыры находятся почти всегда.
- Процессы — по журналу сбоев. Поднимите историю за полгода: что падало, как чинилось, повторялось ли. Если журнала нет, а сбои разбирают по памяти и в переписке, — это и есть ответ про зрелость.
Эти проверки не заменяют полный аудит, но дают реальную точку отсчета: где инфраструктура держится на слепом доверии и насколько высоки будут временные и материальные затраты на ее укрепление.
С чего начать — и это не дорогой аудит
Глубокий аудит с административным доступом — дело серьезное: недели работы и сотни тысяч рублей. Если явной проблемы нет, заказывать такой пока рано. Спешить незачем. Разумнее начать с малого — экспресс-диагностики. У нас это называется IT Check-up: мы проводим короткую проверку состояния ИТ без доступа к серверам, бизнес не останавливается. Процесс проходит за 3–5 рабочих дней, на выходе — отчет на языке бизнеса: ключевые риски, чем они грозят и что делать в первую очередь.
Если вы при самопроверке увидите у себя несколько тревожных признаков из списка — чек-ап покажет масштаб, а там решите, стоит ли вкладываться в дорогой разбор.
Хотите понять, в каком состоянии ваша ИТ-инфраструктура и где риски, — начните с легкого первого шага.